할리스 유출 문자는 공식 안내일 수도 있고 이를 위장한 사기 문자일 수도 있습니다.
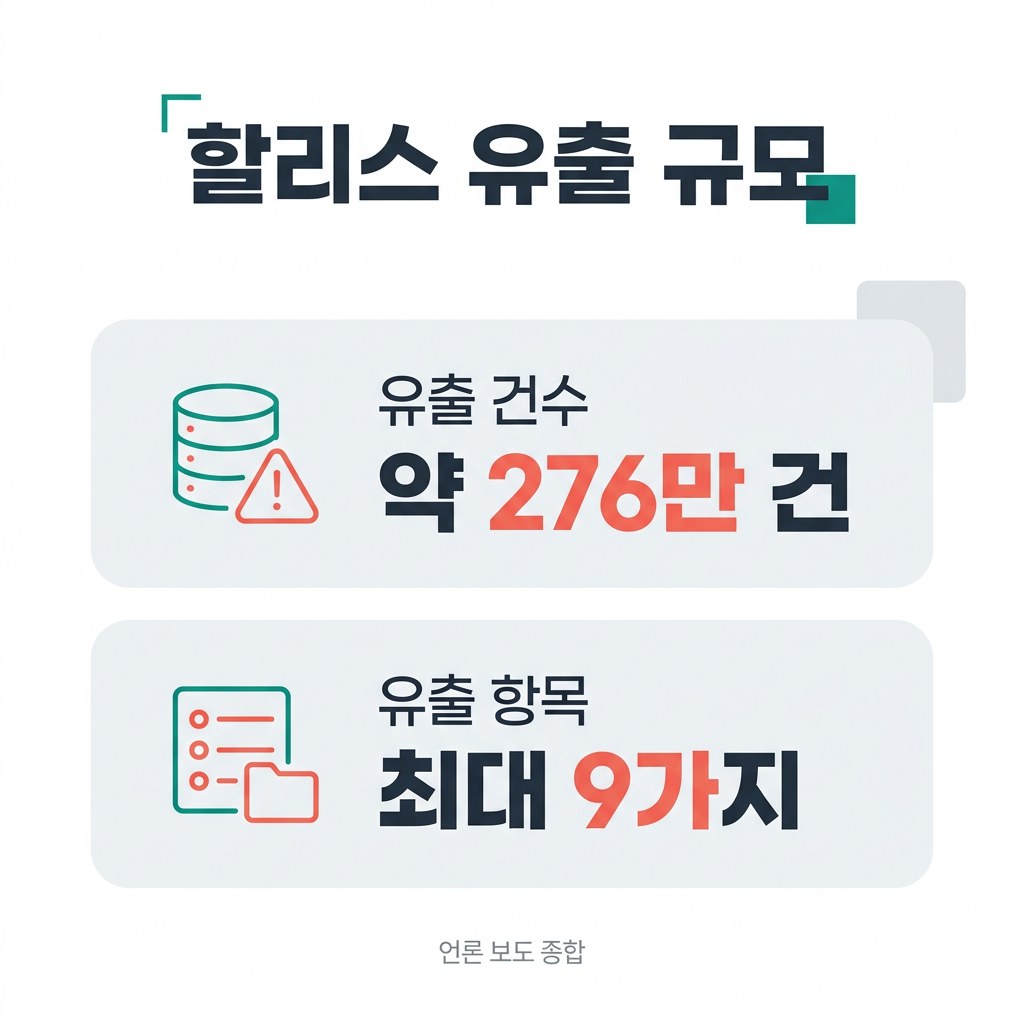
최근 발생한 276만 건 규모의 대규모 개인정보 해킹 사태를 알리는 내용입니다.
유명 커피 전문점 할리스에서 막대한 양의 고객 데이터가 외부로 빠져나가면서 많은 분이 불안에 떨고 있습니다.
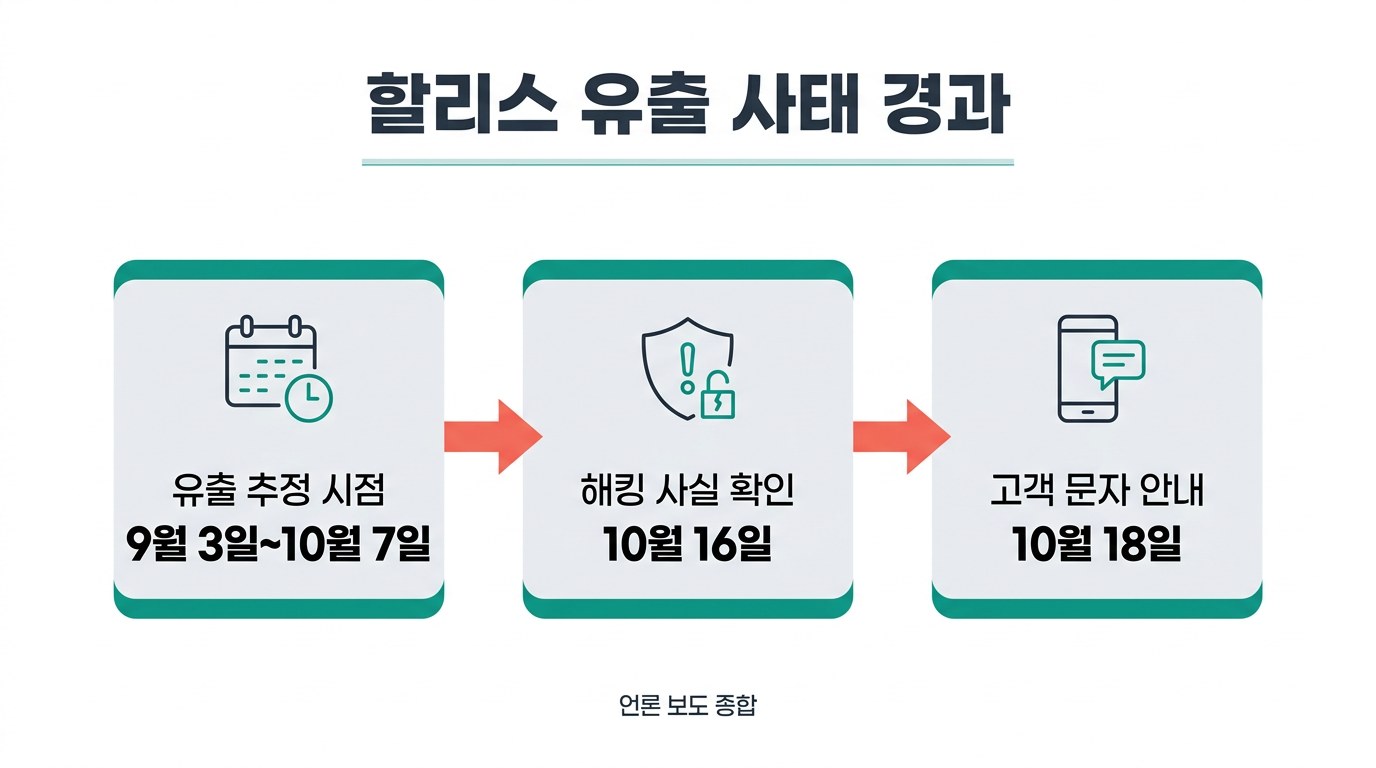
회사는 지난 10월 16일 외부의 비인가 접근, 즉 해킹에 따른 정보 유출 사실을 인지했다고 밝혔습니다.
이후 같은 날 밤 9시 36분에 홈페이지에 관련 내용을 공지했습니다.
이틀이 지난 18일부터 고객들에게 개별적으로 문자메시지를 보냈습니다.
이를 통해 이 사실을 알리기 시작했습니다.
내 번호가 유출됐는지보다 당장 눈앞에 온 이 문자가 스미싱인지 아닌지 가려내는 것이 먼저입니다.
스마트폰으로 날아온 유출 통보를 보고 덜컥 겁부터 나는 것이 사실입니다.
실제로 내 정보가 유출된 것인지 확인하고 싶어 문자 안의 내용을 샅샅이 읽어보게 됩니다.
하지만 이런 대형 보안 사고가 터지면 이를 악용합니다.
사람들의 조급한 심리를 파고드는 2차 사이버 범죄가 기승을 부릴 수 있습니다.
진짜 기업에서 보낸 문자와 사기꾼이 보낸 미끼를 구별하지 못하면 더 큰 재산 피해를 볼 수 있습니다.
그렇다면 우리가 받은 문자가 진짜인지 어떻게 구별하고 대처해야 할까요.
할리스 유출 문자 속 링크, 누르기 전 3초 구별법
가장 확실하고 단호한 구별 기준은 바로 문구 안의 파란색 인터넷 주소입니다.
즉 링크(URL)가 포함되어 있는지 여부입니다.
할리스는 공식 홈페이지 공지사항을 통해 단호하게 선을 그었습니다.
문자로 특정 링크를 보내거나 비밀번호를 요구하지 않는다는 것입니다.
금융 및 결제 정보도 절대 요구하지 않는다고 밝혔습니다.
이는 유출된 개인정보가 스미싱 등 2차 범죄에 악용될 가능성을 경계한 조치로 풀이된다고 보도됐습니다.
따라서 비밀번호 변경을 안내하는 문자가 올 수 있습니다.
이때 그럴듯한 인터넷 주소가 함께 찍혀 있다면 스미싱일 가능성이 매우 높습니다.
이런 문자는 마치 할리스 공식 앱이나 홈페이지로 연결될 것처럼 꾸며놓습니다.
하지만 실제로는 가짜 사이트로 이동시켜 아이디와 비밀번호를 낚아챕니다.
또는 악성 앱을 몰래 설치하게 만듭니다.
진짜인지 확인하고 싶다면 절대 문자에 있는 아무것도 누르지 마십시오.
할리스 공식 앱이나 홈페이지에 직접 접속해 확인해야 합니다.
또한 이번 사태를 빌미로 비밀번호나 계좌번호 등 금융·결제 정보를 요구하는 연락도 의심해야 합니다.
할리스는 문자로 비밀번호, 금융·결제 정보를 요구하지 않는다고 밝혔습니다.
탈퇴한 나도 받았는데? 할리스 유출 문자의 진실
인터넷 카페 등에서는 이미 탈퇴했거나 가입한 적도 없는데 유출 문자를 받았다는 글이 올라온다고 보도됐습니다.
이번에 유출된 대상은 현재 활발하게 사용 중인 활성화 고객 데이터베이스가 아닙니다.
회사의 조사 결과에 따르면 특정 시기의 정보가 유출 대상이 된 것으로 추정됩니다.
바로 2009년부터 2020년 2월 11일 이전에 가입했던 누적 고객의 임시 파일입니다.
언론 보도에 따르면 과거에 멤버십을 해지한 회원들의 가입 정보가 삭제되지 않은 채 남아 있었다고 합니다.
이 정보가 수년간 회사 내부에 방치되어 있다가 이번 해킹 공격의 표적이 되었다는 지적이 나옵니다.
자신이 수년 전에 가입한 적이 있다면 이미 회원에서 물러났더라도 이번 피해 대상에 포함될 수 있습니다.
따라서 2020년 2월 이전에 한 번이라도 할리스 멤버십에 가입했다면 문자를 받은 것이 이상한 일이 아닐 수 있습니다.
물론 앞서 말씀드린 대로 이 불안감을 악용해 사기를 치려는 사람들도 섞여 있을 수 있습니다.
불특정 다수에게 진짜 유출 문자인 척하는 것입니다.
그러니 반드시 공식 채널을 통한 확인이 필수입니다.
비밀번호에 집주소까지, 유출된 항목의 치명적 위험성
단순히 이름과 번호만 빠져나간 것이 아닙니다.
이번 사태가 심각한 이유는 유출된 9가지 항목의 내용에 있습니다.
아이디와 이름, 생년월일, 전화번호, 주소, 이메일은 물론입니다.
중복가입확인정보(DI)와 서비스 이용 내역도 뚫렸습니다.
심지어 비밀번호까지 뚫린 것으로 파악되었습니다.
가상화폐 채굴을 목적으로 한 해킹으로 추정된다는 분석이 나왔습니다.
하지만 유출된 정보가 2차 범죄에 악용될 가능성도 배제할 수 없습니다.
비밀번호가 평문으로 유출됐는지 암호화되어 있었는지는 구체적으로 밝혀지지 않았습니다.
하지만 만약 평문이었다면 문제는 걷잡을 수 없이 커집니다.
많은 사람이 여러 웹사이트와 앱에서 동일한 아이디와 비밀번호를 돌려쓰는 습관이 있기 때문입니다.
해커들이 이 유출된 조합을 가지고 다른 금융 사이트나 쇼핑몰에 대입해 볼 수 있습니다.
이른바 크리덴셜 스터핑 공격을 시도할 수 있습니다.
전화번호와 이메일이 동시에 넘어갔기 때문입니다.
나를 정확히 지목하는 맞춤형 사칭 연락이 올 가능성도 있습니다.
내 집 주소와 연락처, 생년월일이 하나로 묶여 돌아다닐 수 있습니다.
이런 정보가 사칭 연락에 악용될 가능성이 있습니다.
내 주소지를 정확히 아는 상대라면 순간적으로 속기 쉽습니다.
유출 통보를 받았다면 당분간 걸려 오는 모르는 전화에 대해 극도의 경계심을 유지해야 합니다.
할리스 유출 문자를 받았다면 당장 실천해야 할 일
문자 내용이 진짜든 가짜든 일단 이런 소식을 접했다면 내 스스로 보안의 빗장을 다시 걸어 잠가야 합니다.
가장 첫 번째 조치는 다른 서비스의 비밀번호를 즉시 변경하는 것입니다.
할리스 계정 비밀번호를 바꾸는 것은 당연합니다.
평소 자주 사용하는 포털, 쇼핑몰, 특히 금융 관련 앱에서 똑같은 암호를 쓸 수 있습니다.
그렇다면 지금 당장 완전히 다른 패턴으로 새롭게 설정하셔야 합니다.
만약 의심스러운 문자를 받고 순간적인 착각으로 이미 링크를 눌러버렸다면 즉각적인 대처가 필요합니다.
악성 앱이 깔리고 있을지도 모르니 스마트폰의 빠른 설정 창을 내리십시오.
그런 다음 비행기 모드를 켜서 모든 데이터 통신과 와이파이를 차단하세요.
그런 다음 최신 모바일 백신으로 정밀 검사를 돌려야 합니다.
또는 최근에 설치된 수상한 앱이 있는지 설정 메뉴에서 직접 찾아내 지워야 합니다.
불안하다면 서비스 센터를 방문해 점검을 받는 것도 방법입니다.
스미싱이나 사이버 사기로 인한 피해가 발생했거나 문자를 보고 대처가 막막할 수 있습니다.
이럴 때는 정부 기관의 도움을 받을 수 있습니다.
스미싱 등 사이버 사기가 의심되는 문자는 한국인터넷진흥원(KISA)에 국번 없이 118번으로 전화해 신고할 수 있습니다.
내 소중한 정보가 어딘가에서 떠돌고 있을 수 있다는 찝찝함을 완벽히 씻어낼 수는 없습니다.
하지만 이런 기본적인 조치들만 취해도 더 큰 2차 금전 피해 가능성을 줄일 수 있습니다.
이 글은 일반적인 생활 보안 대처 정보를 담고 있습니다.
따라서 개별적인 보안 진단이나 법적 해결책을 대신하지 않습니다.
최근 찝찝한 유출 안내 문자를 받아보신 적이 있나요? 여러분만의 스미싱 구별 팁이 있다면 댓글로 공유해 주세요!